小さい会社がデータ保護方針を作った理由|社長をかたるなりすましメールは4か月あまりで73件届いていた
Miaomadaは2026年10月5日に「データ保護方針」を作りました。2日後の10月7日の朝礼で、全員と読み合わせをしています。これから年に1回、同じように読み合わせる研修の1回目です。
少人数の会社で、なぜいまこういう決まりを作ったのか。社員に何を守ってもらうことにしたのか。作ってみて何を大事だと思ったのか。その順番で書きます。

小さい会社が、なぜいまデータ保護方針を作ったのか?
きっかけは、Amazonの仕組みと自社のシステムをつなぐための条件でした。作るうちに、お客さまの情報を外に出さないためのルールと、いまの運用の点検が必要だと分かりました。
データの扱いは、少しずつ整えてきました。Google Workspaceに移る前は、社内のフォルダがほぼ全員に見える状態でした。移るときに、まずドライブの中にフォルダの配置だけを作り、どこに何を入れるかが誰にでも分かる形にしました。そのうえで、社員一人ひとりに分かる範囲で権限を開き、判断がつかないものは全部閉じました。「ここに入れたい」「このファイルを触りたい」と言ってもらってから開ける形です。
データが大事なことは分かっていたつもりです。ただ、きちんと管理していく決まりを作るところまでは、手が回っていませんでした。
Amazonの条件を満たすために、まずAIに方針の叩き台を作らせました。それを読みながら、「これは条件だから作るものではなく、本当に必要なものだ」と気づきました。お客さまの情報を外に流出させないことは、会社を続けるうえで何より大事な前提です。それを守るには、決まりを文字にして、いまの運用がそれで正しいのかを一つずつ確かめるしかありません。AIを仕事にどう使っているかは、Miaomadaという会社④|AIの使い方。最初に作ったのは出金伝票のアプリだったに書いています。
小さい会社にも、なりすましメールは来るのか?
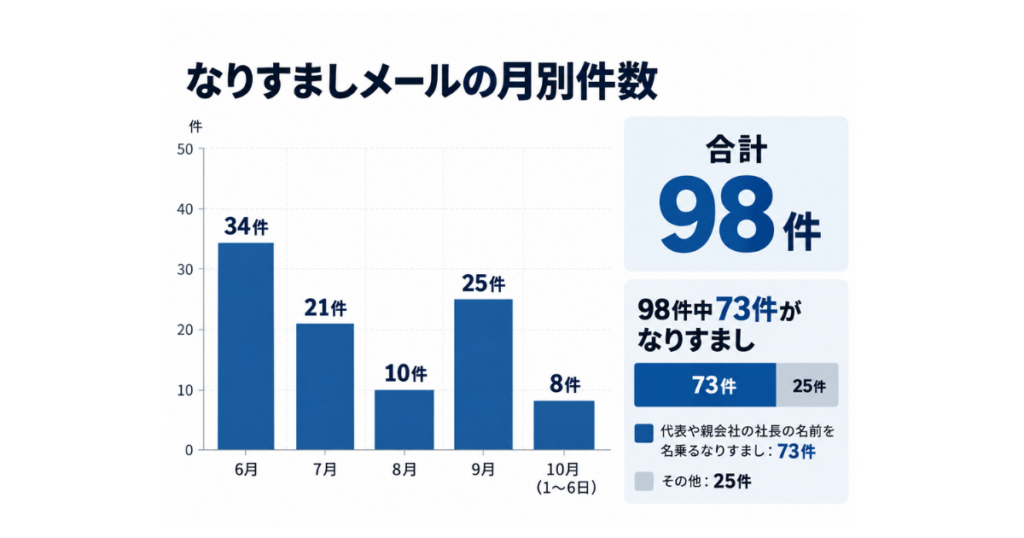
来ています。2026年6月から10月6日までに、会社の問い合わせ用アドレスに届いた詐欺やなりすましのメールは、Googleが自動で止めた分だけで98件でした。
対象は、info・contact・press・supportの4つのアドレスです。月ごとに数えると、次のとおりです。
| 月 | 件数 |
|---|---|
| 6月 | 34 |
| 7月 | 21 |
| 8月 | 10 |
| 9月 | 25 |
| 10月(1〜6日) | 8 |
夏にいったん減って、9月からまた増えています。10月も、6日までにすでに8件届いています。
いちばん多かったのは、代表である私や、親会社である昭和電器株式会社の社長の名前を名乗るなりすましで、73件ありました。文面は「業務連絡です」「LINEのQRコードを送ってください」といったものです。ほかには、サーバー会社の更新案内や、国税庁の納税通知を装ったものもありました。
98件は、Googleが自動で止めた分だけの数です。
本体が堅ければ、外側の会社は関係ないのか?
関係あります。最近の情報漏えいは、本体ではなく、つながっている外側の会社から入られる例が目立ちます。
2026年10月5日、デンマークでは国の住民登録から約880万人分の氏名・住所・個人番号が抜き取られたと発表されました。国のシステムが直接破られたのではなく、住民登録の検索を正式に許されていた民間企業のアクセスが悪用されたものです(デンマークCPR管理当局)。
同じ日、日本でも、ある証券会社が約11万人分の顧客情報の流出を発表しました。不正アクセスを受けたのは証券会社のシステムではなく、問い合わせの管理に使っていた外部サービスの会社のサーバーでした。
Miaomadaも、取引先や親会社から見れば「外側の会社」です。私がいちばん怖いのは、うちが入口にされて、取引先や親会社に迷惑をかけることです。朝礼でも、この話から入りました。
社員に守ってもらうことは何か?
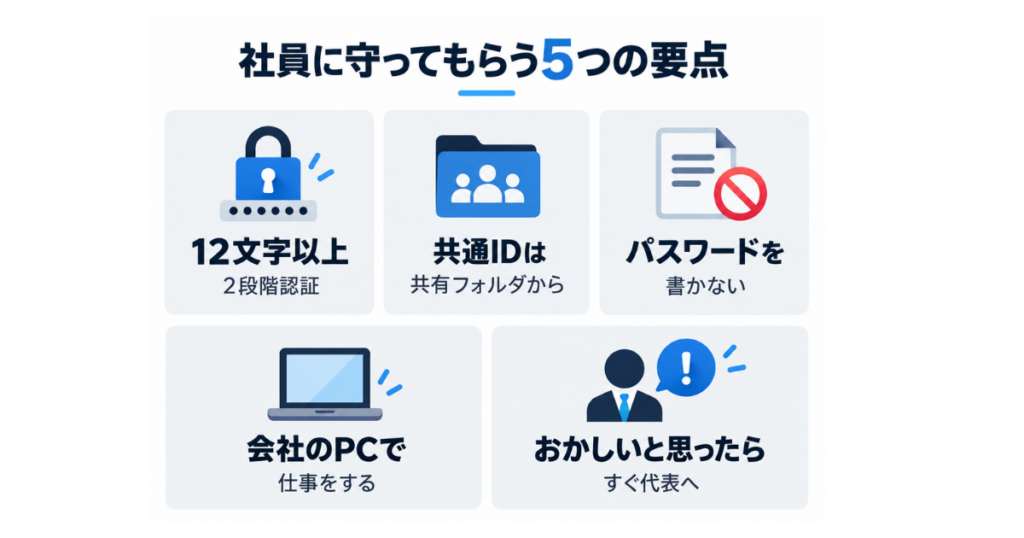
要点は、パスワードと2段階認証、共通IDの使い方、パスワードを書かない、会社のPCで仕事をする、おかしいと思ったらすぐ代表へ、の5つです。方針そのものは章立てのある文書ですが、社員に覚えてもらうのはこの5つだけにしました。
1. パスワードは12文字以上、2段階認証は全員必須。 同じパスワードを使い回していると、どこか1つのサービスから漏れただけで、ほかのサービスまで開けられてしまいます。会社のGoogleアカウントは、会社の側で2段階認証を必須にしました。Amazonや楽天のように社員が自分で管理しているサービスも、使い回さないこと、2段階認証を設定できるものは設定することまで決めています 2. 共通のIDは、パスワード管理アプリの共有フォルダから使う。 少人数の会社では、1つのIDを何人かで使う場面がよくあります。そのたびにパスワードを口頭やチャットで伝えていると、どこかに書き残されやすくなります。方針を作った時点では、代表からBitwarden Sendという1日で消えるリンクで渡していました。10月15日からは、パスワード管理アプリBitwardenの用途別の共有フォルダに入れて、使う人だけが開ける形にしています 3. パスワードやAPIキーを、ドキュメント・スプレッドシート・チャット・メールに書かない。 書いた場所が、そのまま漏れる場所になるからです。チャットやメールは、自分が消しても相手の側に残ります。APIキーは、システム同士をつなぐための合鍵のようなもので、パスワードと同じ扱いにしました 4. 会社のPCで仕事をする。 私物のPCは、会社の側で設定や状態を確かめられません。あわせて、席を離れるときは画面をロックすること、売上や顧客のデータをUSBメモリに入れないことも決めました。USBメモリは、なくした時点で中身がどこへ行ったか分からなくなります 5. 「おかしい」と思ったら、自分で調べずにすぐ代表に連絡する。 先ほどの73件のなりすましメールは、まさにこのための決まりです。本物かどうかを確かめようとしてリンクを開いたり返信したりすると、それだけで相手に反応を返すことになります。だから判断は社員一人に任せず、代表に上げてもらいます。代表がメールでLINEのQRコードや振込を頼むことはない、と全員に伝えました。開いてしまったあとでも構いません。早く分かれば止められます
朝礼で読み合わせて、社員の反応はどうだったか?
反応は特にありませんでした。朝礼はWeb会議で、顔も出していません。ただ、それでいいと思っています。
これは、社員が自分から頑張って守るような話ではありません。仕組みを作って、それを会社が粛々と回す。そのうちに、自然とできるようになって、当たり前になる。それだけです。社員にまだ実感がないとしたら、それは回していく側の責任です。反応があったから良い、という話でもないと考えています。
決まりを続けるために、何をしているか?
なるべく手をかけないことです。そのために、10月15日から会社のパスワード管理をBitwardenに切り替えました。手間がかかる決まりは、続きません。
その意味で、この切り替えはとてもよかったと思っています。パスワードを鍵付きの金庫にしまっておくアプリで、金庫を開けるパスワードを1つ覚えれば、ほかは覚えなくて済みます。ログイン画面では、IDとパスワードを自動で入れてくれます。共通のIDも、毎回代表に聞かなくてよくなりました。守ることが、守らないことより楽になる。手をかけないというのは、そういう状態だと思っています。
まとめ
- Miaomadaは2026年10月5日にデータ保護方針を作り、10月7日の朝礼で全員と読み合わせました。年1回の研修の1回目です
- きっかけはAmazonの仕組みと自社のシステムをつなぐための条件でした。ただ、叩き台を読んで、お客さまの情報を守るために本当に必要なものだと気づきました
- 2026年6月から10月6日までに、問い合わせ用アドレスに届いた詐欺・なりすましメールは、止めた分だけで98件。うち73件が代表や親会社社長の名前をかたるものでした
- 社員に守ってもらう要点は5つ。パスワードと2段階認証、共通IDは共有フォルダから、パスワードを書かない、会社のPCで仕事をする、おかしいと思ったらすぐ連絡
- 決まりを続けるために、なるべく手をかけない仕組みにしました
社員の頑張りに頼るのではなく、日常の中で当たり前にしていく。仕組みで回して、なるべく手をかけない。そこに心を砕くことが、決まりを続けられる理由になると私は信じています。これが続けるコツだと言い切るつもりはありません。ただ、Miaomadaはそう考えて、そのとおりに動いています。
ALENNEプロテインディスペンサーについて
私たちMiaomadaは、プロテインの保管と計量を一体化したプロテインディスペンサーを作っています。計量機構だけで19回の試作を重ね、特許第7580860号として登録されています(米国でも出願中)。